
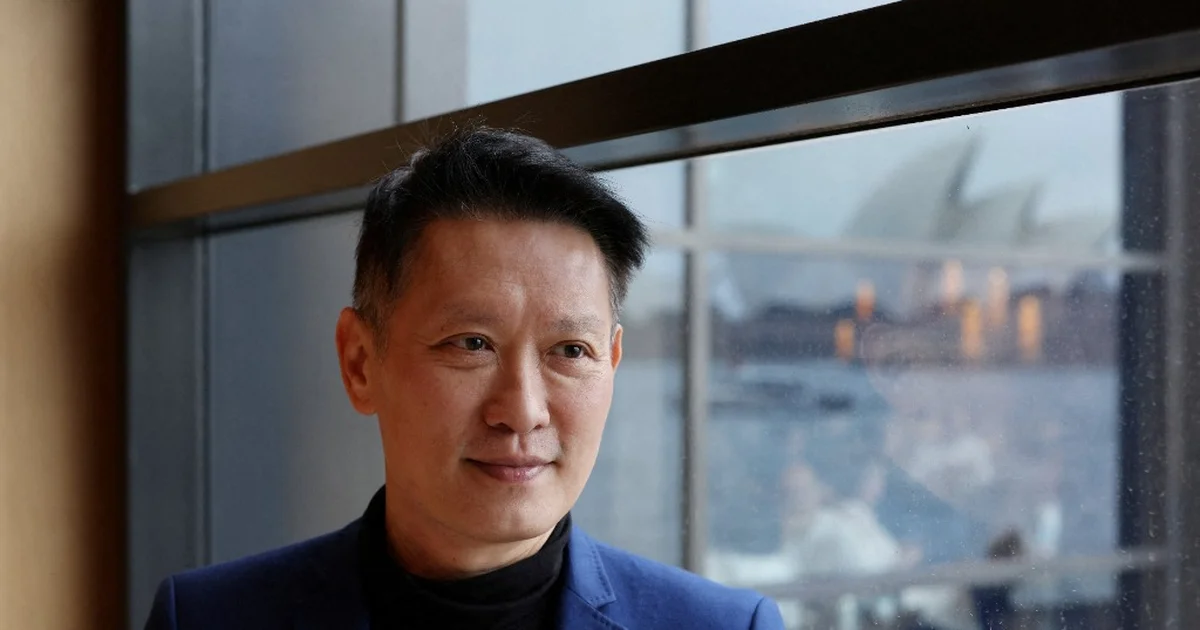
En una esperada comparecencia pública tras el mayor ciberataque en la historia de los criptoactivos, el director ejecutivo de Binance, Richard Teng, fijó la postura oficial de la compañía: el exchange asumirá íntegramente las pérdidas ocasionadas por el incidente y destinará más de USD 6.340 millones de recursos propios para compensar los activos sustraídos, garantizando que el patrimonio de los usuarios no sufrió ningún impacto directo.
"Estamos comprometidos a cubrir todas las pérdidas por hack a través de nuestros fondos de la empresa. Sus activos están seguros. NUNCA usamos fondos de clientes, por lo que no se ven impactados", afirmó enfáticamente Teng en su declaración oficial.
El directivo precisó que Binance ya tiene apartados más de USD 6.340 millones para afrontar la contingencia. De ese volumen, aproximadamente USD 5.000 millones se encuentran resguardados en las mismas monedas digitales afectadas —incluyendo Bitcoin, Ethereum, BNB, USDT y USDC—, mientras que el remanente está siendo cubierto mediante compras directas de mercado y operaciones extrabursátiles (OTC). Para dotar de máxima transparencia a la operatoria, la plataforma presentará este lunes una Prueba de Reservas (PoR) actualizada que verificará públicamente la disponibilidad de los activos.
La autopsia técnica: cómo explotaron el protocolo EIP-7702
Más allá del respaldo patrimonial, Teng aportó revelaciones determinantes sobre la complejidad de la intrusión. Aunque las pesquisas iniciales apuntaban a la computadora portátil de un colaborador técnico, los peritajes forenses descubrieron un entramado táctico mucho más sofisticado y coordinado:
- Ataque multipartito: "Esto no fue llevado a cabo por una sola persona", remarcó el CEO, señalando múltiples puntos de acceso no autorizados.
- Mecanismos de autodestrucción: Los ciberdelincuentes implementaron rutinas de borrado automático que eliminaron herramientas, registros y huellas digitales durante la operación, dificultando la reconstrucción de los hechos.
- Vulneración de delegación: El vector principal radicó en la explotación del estándar EIP-7702, una propuesta del ecosistema Ethereum diseñada para delegar capacidades de ejecución a cuentas secundarias. Los atacantes utilizaron este protocolo para obtener permisos no autorizados sobre una billetera caliente (hot wallet) corporativa de Binance, burlando los filtros habituales de aprobación.
Billeteras frías vs. calientes: el cortafuegos de los clientes
Para dimensionar por qué los saldos de los usuarios quedaron a resguardo, Teng enfatizó la arquitectura defensiva del exchange:
- Billeteras frías (Cold Wallets): La inmensa mayoría de las criptomonedas depositadas por los usuarios se almacenan en infraestructuras y dispositivos completamente aislados de internet, imposibles de alcanzar mediante accesos remotos.
- Billeteras calientes (Hot Wallets): Se mantienen conectadas a la red con liquidez operativa propia de Binance únicamente para procesar las solicitudes de retiro inmediato. Fue precisamente uno de estos entornos corporativos el que resultó blanco del compromiso.
Reconstrucción integral y fecha tentativa para reanudar retiros
Frente a la vulnerabilidad detectada, la firma paralizó preventivamente las operaciones de retiro e inició una auditoría global de toda su infraestructura: desde los equipos de sus empleados e infraestructura cloud hasta la administración de llaves criptográficas y esquemas multifirma.
Teng explicó que el servicio de procesamiento de transacciones está siendo reconstruido desde cero y que no será reactivado hasta superar pruebas de estrés y auditorías rigurosas. La previsión de la compañía es restablecer los retiros de forma gradual antes del domingo, en paralelo con el trabajo conjunto junto a agencias de seguridad y emisores de stablecoins para recuperar los fondos congelados en la blockchain.